Nginx : SSL/TLS の設定2018/06/29 |
|
SSL/TLS での暗号化通信ができるように設定します。
|
|
| [1] | |
| [2] | Nginx の設定です。 |
|
root@www:~#
vi /etc/nginx/sites-available/default # 最終行に追記 # 証明書のパスは取得した自身の環境に置き換え
server {
        listen 443 ssl default_server;
        listen [::]:443 ssl default_server;

        ssl_prefer_server_ciphers  on;
        ssl_ciphers  'ECDH !aNULL !eNULL !SSLv2 !SSLv3';
        ssl_certificate  /etc/letsencrypt/live/www.srv.world/fullchain.pem;
        ssl_certificate_key  /etc/letsencrypt/live/www.srv.world/privkey.pem;

        server_name www.srv.world;
        location / {
                try_files $uri $uri/ =404;
        }
}
systemctl restart nginx |
| [3] | HTTP リクエストも全て HTTPS へリダイレクトして Always on SSL とする場合はホスト定義にリダイレクトの設定を追記します。 |
|
root@www:~#
vi /etc/nginx/sites-available/default # 80 をリスンしている定義内に追記
server {
        listen 80 default_server;
        listen [::]:80 default_server;
        return 301 https://$host$request_uri;
root@www:~# systemctl restart nginx |
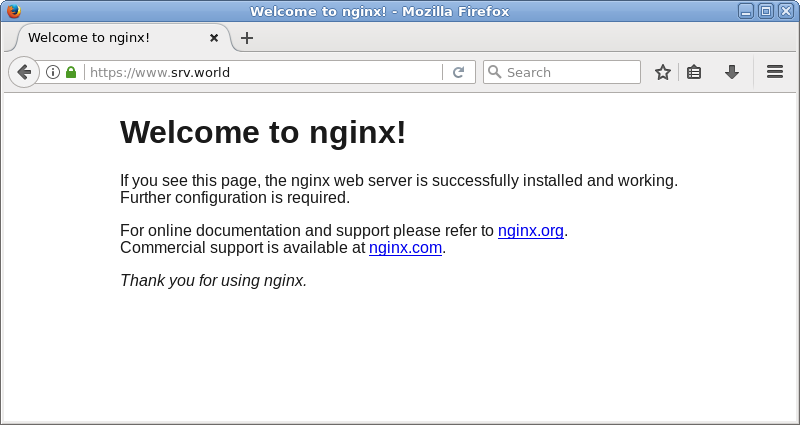
| [4] | クライアントPC から Web ブラウザでテストページに HTTPS でアクセスします。正常にページが表示されれば OK です。 Always On SSL/TLS を設定した場合は HTTP アクセスして正常にリダイレクトされるかも確認しておきます。 |
|
関連コンテンツ